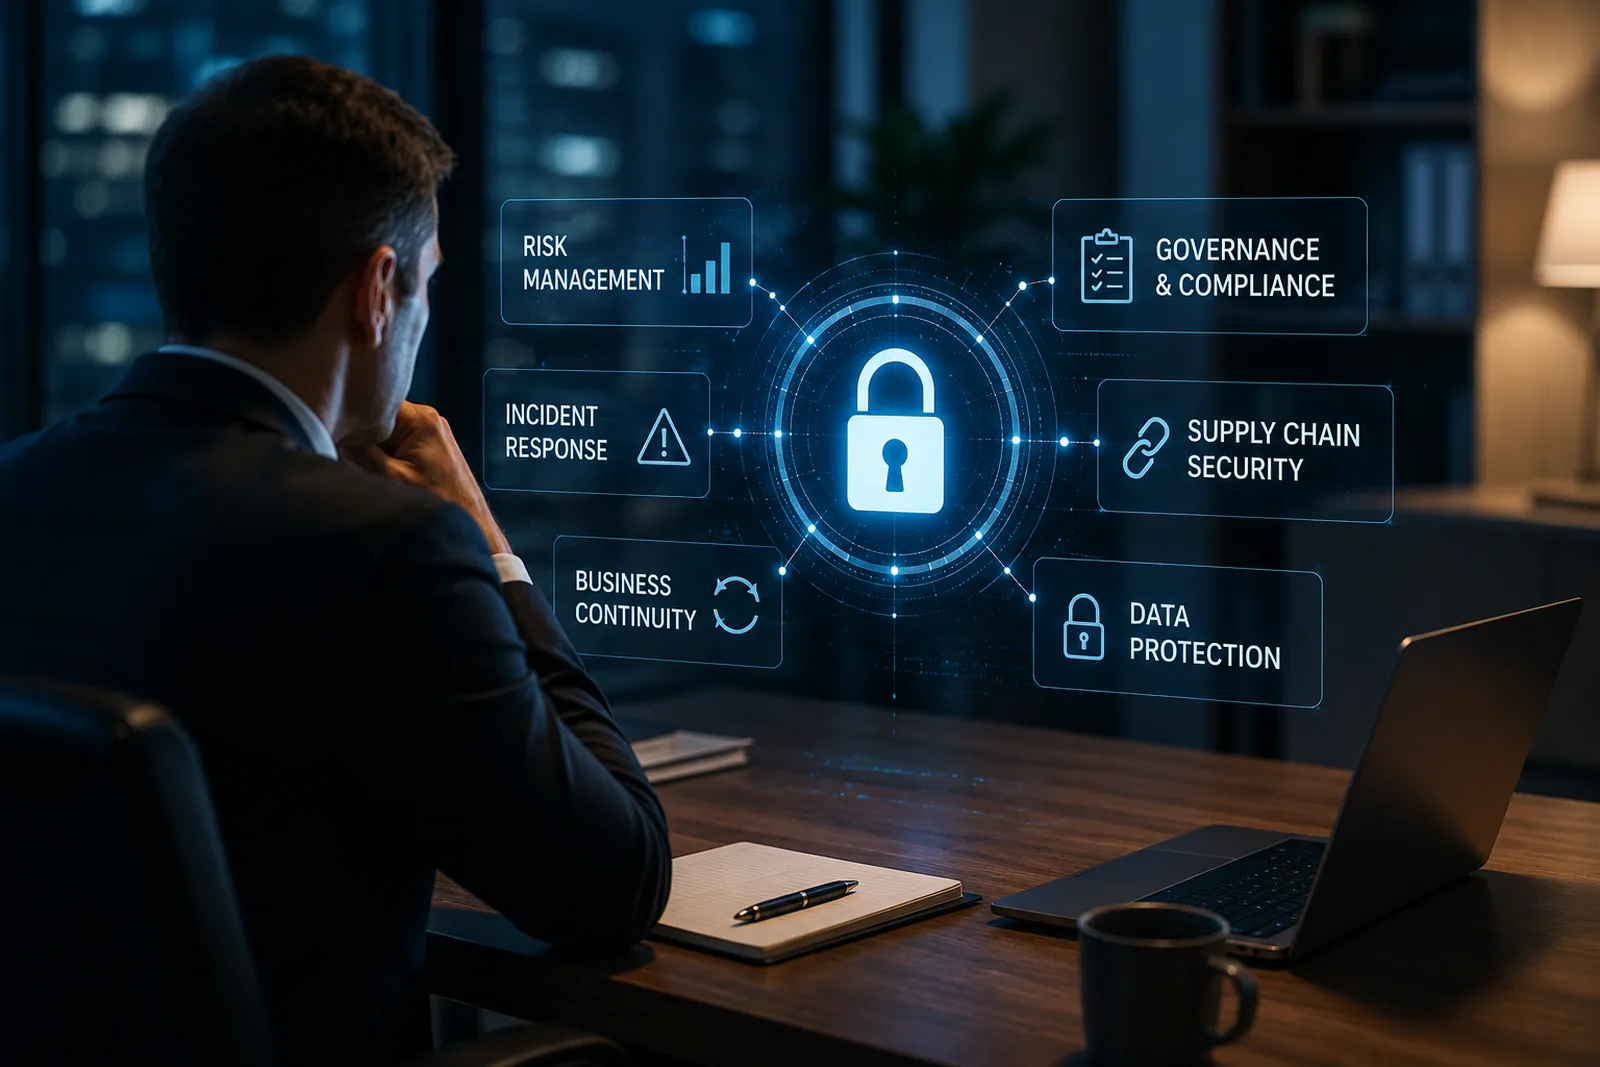
Un incidente cyber può iniziare da un computer. Ma le sue conseguenze possono arrivare rapidamente al consiglio di amministrazione.
Per molto tempo la cybersecurity è stata considerata soprattutto una questione tecnica.
Firewall, antivirus, backup, password, server e sistemi di protezione appartenevano al mondo dell’IT.
Il management interveniva principalmente quando qualcosa smetteva di funzionare.
Questo modello oggi non è più sufficiente.
Un attacco informatico può bloccare la produzione, interrompere i servizi, rendere indisponibili i dati, compromettere informazioni riservate, coinvolgere clienti e fornitori e generare conseguenze economiche, reputazionali e legali.
La domanda quindi non è più soltanto:
“I nostri sistemi informatici sono protetti?”
La domanda che dovrebbe interessare il management è più ampia:
“La nostra impresa è preparata a gestire un incidente informatico?”
Sono due domande profondamente diverse.
La cybersecurity non riguarda soltanto l’IT
Un attacco ransomware può impedire l’accesso ai sistemi aziendali.
Un account compromesso può consentire a un soggetto esterno di accedere a informazioni riservate.
Un attacco a un fornitore può interrompere servizi indispensabili all’attività dell’impresa.
Una vulnerabilità può esporre dati di clienti, dipendenti o partner.
In ognuno di questi casi la risposta tecnica è fondamentale.
Ma non è sufficiente.
Qualcuno deve decidere se interrompere determinati servizi.
Qualcuno deve valutare l’impatto sui clienti.
Qualcuno deve gestire i rapporti con fornitori e assicurazioni.
Qualcuno deve verificare eventuali obblighi di notifica.
Qualcuno deve coordinare comunicazione, legal, privacy, IT e management.
Quando un incidente cyber produce conseguenze sul business, la cybersecurity smette di essere soltanto un problema informatico.
Diventa un problema di governance.
La NIS2 porta la cybersecurity nella boardroom
La normativa europea rende questo cambiamento particolarmente evidente.
La direttiva NIS2 stabilisce, per i soggetti essenziali e importanti che rientrano nel suo campo di applicazione, un ruolo diretto degli organi di gestione nella governance della cybersecurity.
Gli organi di gestione devono approvare le misure di gestione dei rischi di cibersicurezza e sovraintendere alla loro attuazione. La direttiva prevede inoltre formazione specifica per i membri degli organi di gestione.
Non significa che amministratori e manager debbano diventare esperti informatici.
Significa qualcosa di diverso:
devono essere in grado di comprendere il rischio e governarlo.
La Commissione europea evidenzia infatti come la NIS2 introduca l’accountability del top management rispetto alle misure di gestione del rischio cyber, portando la cybersecurity all’attenzione del consiglio di amministrazione.
È un cambiamento culturale prima ancora che normativo.
Cyber risk significa business risk
Ogni impresa dipende oggi, in misura diversa, dalla tecnologia.
- Email.
- Gestionale.
- CRM.
- Cloud.
- Sistemi produttivi.
- Pagamenti.
- Piattaforme commerciali.
- Documenti.
- Fornitori digitali.
- Connessioni con clienti e partner.
Più aumenta questa dipendenza, più un problema tecnologico può trasformarsi in un problema operativo.
Per questo il rischio cyber dovrebbe essere letto con le stesse logiche utilizzate per altri rischi aziendali.
Qual è la probabilità che si verifichi?
Quale sarebbe l’impatto?
Quali processi potrebbero fermarsi?
Quanto tempo può resistere l’organizzazione?
Quali informazioni potrebbero essere compromesse?
Quali soggetti esterni potrebbero essere coinvolti?
Qual è il rischio economico e reputazionale?
La normativa NIS2 riflette questa impostazione richiedendo, ai soggetti interessati, misure tecniche, operative e organizzative adeguate e proporzionate al rischio.
La cybersecurity non consiste nell’eliminare ogni rischio. Consiste nel conoscere il rischio e decidere come gestirlo.
Il giorno dell’attacco è troppo tardi per decidere chi deve decidere
Uno degli errori più pericolosi nella gestione degli incidenti è iniziare a definire responsabilità quando l’incidente è già in corso.
Chi coordina la risposta?
Chi parla con il fornitore IT?
Chi coinvolge il legale?
Chi valuta un possibile data breach?
Chi informa il management?
Chi decide se interrompere un servizio?
Chi comunica con clienti, partner o autorità?
Durante una crisi il tempo diventa una risorsa critica.
Le responsabilità dovrebbero quindi essere definite prima.
Un buon piano di risposta agli incidenti non è soltanto un documento tecnico.
È anche una mappa delle decisioni.
Il backup non è una strategia di continuità
Avere backup è fondamentale.
Ma possedere una copia dei dati non significa automaticamente essere in grado di riprendere rapidamente l’attività.
Bisogna sapere se il backup funziona.
Se è protetto.
Quanto tempo richiede il ripristino.
Quali sistemi devono essere recuperati per primi.
Quali processi aziendali possono funzionare temporaneamente senza tecnologia.
Quali fornitori sono indispensabili.
La NIS2 include espressamente tra le aree di gestione del rischio la business continuity, la gestione dei backup, il disaster recovery e la gestione delle crisi.
La domanda quindi non dovrebbe essere soltanto:
“Abbiamo un backup?”
Ma:
“Quanto tempo impieghiamo a tornare operativi?”
Per il management questa differenza è enorme.
La sicurezza dell’impresa dipende anche dai fornitori
Un’organizzazione può investire significativamente nella propria sicurezza e rimanere comunque esposta attraverso la propria supply chain.
Cloud provider.
Software house.
Consulenti.
Fornitori IT.
Servizi gestiti.
Piattaforme SaaS.
Partner che accedono ai sistemi.
Ogni collegamento può introdurre un rischio.
La NIS2 include infatti la sicurezza della supply chain tra le aree che devono essere considerate nella gestione del rischio cyber.
Questo porta la cybersecurity anche dentro i contratti.
Quali standard di sicurezza deve rispettare il fornitore?
Come deve comunicare un incidente?
Chi è responsabile di cosa?
Sono previsti livelli di servizio?
Esistono procedure di continuità?
Come vengono gestiti accessi e credenziali?
Cosa accade alla fine del rapporto?
La sicurezza informatica non termina al perimetro dell’impresa.
Il management non deve conoscere la tecnologia. Deve fare le domande giuste
Un consiglio di amministrazione non deve discutere la configurazione di un firewall.
Deve però essere in grado di comprendere se l’organizzazione sta gestendo correttamente il proprio rischio.
Alcune domande possono essere molto più utili di decine di indicatori tecnici.
Quali sono i nostri sistemi realmente critici?
Qual è l’incidente che potrebbe danneggiarci maggiormente?
Quando abbiamo testato l’ultima volta il ripristino dei sistemi?
Quanto dipendiamo dai nostri principali fornitori tecnologici?
Chi guida l’impresa durante un incidente cyber?
Quanto tempo possiamo lavorare senza i sistemi principali?
Il management dovrebbe ricevere informazioni che consentano di decidere, non semplicemente report tecnici.
Cosa dovrebbe fare oggi un’impresa?
La costruzione di una governance cyber non richiede necessariamente di partire da strutture complesse.
Può iniziare da cinque attività.
1. Identificare i sistemi e i processi critici
Comprendere quali tecnologie sono indispensabili per continuare a operare e quali conseguenze avrebbe la loro indisponibilità.
2. Definire responsabilità chiare
Stabilire chi gestisce gli aspetti tecnici, chi coordina la crisi e chi assume le decisioni di business.
3. Preparare e testare la risposta agli incidenti
Un piano mai testato rimane un’ipotesi. Simulazioni e verifiche permettono di capire se l’organizzazione è realmente pronta.
4. Valutare la supply chain
Conoscere i fornitori tecnologici critici, le dipendenze e le responsabilità contrattuali.
5. Portare il cyber risk nel management
La cybersecurity dovrebbe entrare periodicamente nelle informazioni utilizzate dagli organi di gestione per valutare i rischi dell’impresa.
THE LEGAL BUSINESS PERSPECTIVE
La cybersecurity diventa davvero una questione giuridica quando diventa una questione di decisioni.
La tecnologia può proteggere sistemi e informazioni.
Ma sono le organizzazioni a stabilire priorità, responsabilità, investimenti e livelli di rischio accettabili.
Per questo una cybersecurity efficace nasce dall’integrazione tra competenze diverse.
IT.
Cybersecurity.
Legal.
Privacy.
Risk management.
Management.
La normativa europea sta rafforzando questa visione: gestione del rischio, business continuity, supply chain, formazione e supervisione del management fanno parte dello stesso sistema.
L’obiettivo non dovrebbe essere costruire un’impresa convinta di non poter essere attaccata.
Dovrebbe essere costruire un’impresa capace di prevenire, reagire e continuare a decidere anche quando qualcosa va storto.
Perché un incidente informatico diventa una crisi aziendale soprattutto quando l’organizzazione non è preparata a governarlo.
Il diritto crea valore quando diventa parte della strategia.
Leg Desk affianca imprese e management nell’interpretazione delle trasformazioni normative, tecnologiche e organizzative, trasformando la complessità giuridica in decisioni consapevoli.
PARLIAMONE